Domain oo7.de kaufen?
Wir ziehen mit dem Projekt
oo7.de um.
Sind Sie am Kauf der Domain
oo7.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain oo7.de kaufen?
Wem gehört Delivery Hero?
Delivery Hero gehört verschiedenen Investoren und Aktionären, da es ein börsennotiertes Unternehmen ist. Zu den größten Anteilseignern zählen unter anderem Naspers, Rocket Internet und Baillie Gifford. Diese Investoren haben Anteile an Delivery Hero erworben, um von seinem Wachstumspotenzial im Bereich der Lieferdienste zu profitieren. Somit gehört Delivery Hero indirekt den Aktionären, die Anteile an dem Unternehmen halten. Wer genau die Mehrheit der Anteile besitzt, kann sich jedoch je nach Aktienkurs und Transaktionen ändern. **
Was bedeutet Power Delivery?
Power Delivery bezieht sich auf eine Technologie, die es ermöglicht, elektrische Energie effizient und schnell zwischen Geräten auszutauschen. Sie ermöglicht es, verschiedene Geräte wie Laptops, Smartphones und Tablets über ein einziges Kabel aufzuladen. Durch Power Delivery können Geräte mit höherer Leistung schneller aufgeladen werden, da die Technologie die optimale Energiemenge für jedes Gerät anpasst. Dies führt zu einer effizienteren Energieübertragung und verkürzt die Ladezeiten erheblich. Power Delivery wird zunehmend in modernen elektronischen Geräten eingesetzt, um eine schnellere und effizientere Aufladung zu ermöglichen. **
Ähnliche Suchbegriffe für Targeted delivery
Top-Angebote
Produkte zum Begriff Targeted delivery:
-
David, Irving: Görings GeheimdienstGörings Geheimdienst , Das "Forschungsamt" im Dritten Reich , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 201912, Produktform: Leinen, Autoren: David, Irving, Seitenzahl/Blattzahl: 268, Keyword: Zeitgeschichte; David Irving; NSDAP, Fachschema: Zwanzigstes Jahrhundert, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Thema: Verstehen, Warengruppe: TB/Geschichte/20. Jahrhundert, Fachkategorie: Geschichte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: Arndt Verlag, Verlag: Arndt Verlag, Verlag: Arndt-Verlag, Zweigniederlassung der Lesen & Schenken Verlagsauslieferung und Versandgesellschaft mbH, Länge: 249, Breite: 179, Höhe: 25, Gewicht: 670, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Markaris, Petros: VerschwörungVerschwörung , Athen in der Pandemie. Die Läden sind geschlossen, viele Menschen am Rande der Existenz. Da verwundert es nicht, dass sich auch alte Leute das Leben nehmen. Und doch horcht Kostas Charitos auf, als ein Neunzigjähriger in seinem Abschiedsbrief schreibt: Es lebe die Bewegung der Selbstmörder! Steckt hinter seinem Freitod mehr als die pure Verzweiflung? Charitos ermittelt - und lernt seine Stadt Athen und den Widerstandsgeist ihrer Bewohner neu kennen. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20220727, Produktform: Leinen, Titel der Reihe: Ein Fall für Kostas Charitos#14#, Autoren: Markaris, Petros, Übersetzung: Prinzinger, Michaela, Seitenzahl/Blattzahl: 288, Keyword: Arbeitslosigkeit; Armut; Athen; Corona; Familie; Griechenland; Griechische Küche; Griechische Literatur; Kostas Charitos; Krimi; Kriminalroman; Linke; Obdachlosigkeit; Protest; Rechte; Verschwörung; Verschwörungstheorie; Widerstand; Zusammenhalt, Fachschema: Athen~Athen / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Thriller / Spannung, Region: Athen, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Kriminalromane & Mystery: Polizeiarbeit, Thema: Entspannen, Text Sprache: ger, Originalsprache: gre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Länge: 185, Breite: 122, Höhe: 25, Gewicht: 314, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 276096625,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.84,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.85,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet Mail Delivery System?
Das Mail Delivery System ist ein automatisches System, das E-Mails zustellt oder zurückweist, wenn Probleme bei der Zustellung auftreten. Es handelt sich um einen Mechanismus, der Fehlermeldungen generiert und an den Absender zurücksendet, wenn eine E-Mail nicht erfolgreich zugestellt werden kann. Das System informiert den Absender über mögliche Probleme wie falsche E-Mail-Adressen, überfüllte Postfächer oder temporäre Zustellungsprobleme. Durch das Mail Delivery System können Absender schnell über Probleme informiert werden und Maßnahmen ergreifen, um sicherzustellen, dass ihre E-Mails erfolgreich zugestellt werden. **
-
Wie bewirbt man sich als Spion beim Geheimdienst?
Die Bewerbung als Spion beim Geheimdienst ist ein äußerst vertraulicher Prozess, der normalerweise nicht öffentlich bekannt ist. Es gibt jedoch einige allgemeine Schritte, die man unternehmen kann, um Interesse zu bekunden. Dazu gehören das Recherchieren der Anforderungen und des Bewerbungsprozesses des Geheimdienstes, das Zusammenstellen eines aussagekräftigen Lebenslaufs und das Einreichen einer Bewerbung auf die offizielle Website oder das Kontaktaufnehmen mit dem Geheimdienst über vertrauenswürdige Kanäle. Es ist wichtig zu beachten, dass der Bewerbungsprozess streng vertraulich ist und möglicherweise zusätzliche Sicherheitsüberprüfungen und Interviews beinhaltet. **
-
Was ist der Mail Delivery Subsystem?
Der Mail Delivery Subsystem ist ein automatisches System, das für die Zustellung von E-Mails verantwortlich ist. Es überwacht den Versand von E-Mails und benachrichtigt den Absender, wenn eine E-Mail nicht zugestellt werden konnte. Es gibt verschiedene Gründe, warum eine E-Mail nicht zugestellt werden kann, zum Beispiel aufgrund einer falschen E-Mail-Adresse oder eines vollen Postfachs. **
-
Ist Power Delivery auf Dauer schlecht?
Nein, Power Delivery ist nicht schlecht auf Dauer. Es handelt sich um eine Technologie, die es ermöglicht, Geräte effizient und sicher aufzuladen. Solange die Geräte und Kabel den Power-Delivery-Standard unterstützen und ordnungsgemäß verwendet werden, sollte es keine negativen Auswirkungen auf die Lebensdauer der Geräte haben. **

Was bedeutet Smart Delivery bei Xbox?
Smart Delivery ist eine Funktion, die es ermöglicht, dass Spieler:innen ein Spiel nur einmal kaufen müssen und es dann auf verschiedenen Xbox-Konsolen spielen können. Das bedeutet, dass man beispielsweise ein Spiel auf der Xbox One kaufen kann und es dann auch auf der Xbox Series X/S spielen kann, ohne es erneut kaufen zu müssen. Dadurch wird sichergestellt, dass Spieler:innen immer die bestmögliche Version eines Spiels auf ihrer Konsole spielen können, ohne zusätzliche Kosten zu haben. **
Was ist ein Mail Delivery System?
Was ist ein Mail Delivery System? Ein Mail Delivery System ist ein System, das für die Zustellung von E-Mails verantwortlich ist. Es übernimmt die Aufgabe, E-Mails von einem Absender an einen oder mehrere Empfänger zu übertragen. Das System überprüft die Gültigkeit der E-Mail-Adressen, leitet die Nachrichten weiter und informiert den Absender über den Zustellungsstatus. Es sorgt dafür, dass die E-Mails sicher und zuverlässig zugestellt werden. Insgesamt gewährleistet das Mail Delivery System einen reibungslosen und effizienten E-Mail-Versand. **
Top-Angebote
Produkte zum Begriff Targeted delivery:
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.60,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
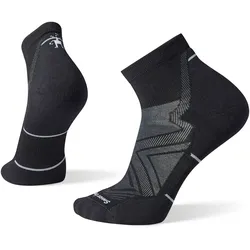
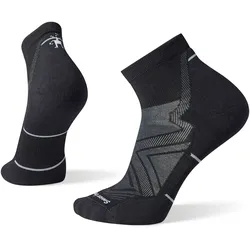
Socken Smartwool Targeted CushionFür Ihren nächsten Lauf entscheiden Sie sich für Socken, die Ihnen maximalen Komfort bieten. Unsere Targeted Cushion Knöchelsocken sind dort gepolstert, wo Ihr Fuß es am meisten braucht, vorne und an der Ferse. Sie verfügen auch über weitere komfortable Eigenschaften wie Mesh-Zonen für mehr Atmungsaktivität, Virtually Seamless™ Zehen für zusätzlichen Komfort und eine Fersenschlaufe, um ein Verrutschen zu verhindern. Außerdem werden sie aus verantwortungsvoll gewonnener Merinowolle hergestellt, was sie von Natur aus geruchsresistent und temperaturregulierend macht. Die Technologien Indestructawool™ und Shred Shield™ sorgen dafür, dass diese Socken über die Kilometer hinweg halten.Indestructawool™ Technologie mit erweiterten Haltbarkeitszonen4 Degree™ Elite Unterstützungssystem für eine anpassbare und leistungsorientierte PassformMesh-Zonen für verbesserte AtmungsaktivitätVirtually Seamless™ zehen für mehr KomfortGewicht: 0.044 kgHerkunftsland: Vereinigte Staaten53% Merinowolle, 4...22,00 €*Versand: 8,99 €Sichere Weiterleitung zum Anbieter
-
David, Irving: Görings GeheimdienstGörings Geheimdienst , Das "Forschungsamt" im Dritten Reich , Rückschlagventile > Kraftstoffversorgung , Erscheinungsjahr: 201912, Produktform: Leinen, Autoren: David, Irving, Seitenzahl/Blattzahl: 268, Keyword: Zeitgeschichte; David Irving; NSDAP, Fachschema: Zwanzigstes Jahrhundert, Zeitraum: Erste Hälfte 20. Jahrhundert (1900 bis 1950 n. Chr.), Thema: Verstehen, Warengruppe: TB/Geschichte/20. Jahrhundert, Fachkategorie: Geschichte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Verlag: Arndt Verlag, Verlag: Arndt Verlag, Verlag: Arndt-Verlag, Zweigniederlassung der Lesen & Schenken Verlagsauslieferung und Versandgesellschaft mbH, Länge: 249, Breite: 179, Höhe: 25, Gewicht: 670, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Markaris, Petros: VerschwörungVerschwörung , Athen in der Pandemie. Die Läden sind geschlossen, viele Menschen am Rande der Existenz. Da verwundert es nicht, dass sich auch alte Leute das Leben nehmen. Und doch horcht Kostas Charitos auf, als ein Neunzigjähriger in seinem Abschiedsbrief schreibt: Es lebe die Bewegung der Selbstmörder! Steckt hinter seinem Freitod mehr als die pure Verzweiflung? Charitos ermittelt - und lernt seine Stadt Athen und den Widerstandsgeist ihrer Bewohner neu kennen. , Ladestationen & Wallboxen > Ladestationen & -geräte , Erscheinungsjahr: 20220727, Produktform: Leinen, Titel der Reihe: Ein Fall für Kostas Charitos#14#, Autoren: Markaris, Petros, Übersetzung: Prinzinger, Michaela, Seitenzahl/Blattzahl: 288, Keyword: Arbeitslosigkeit; Armut; Athen; Corona; Familie; Griechenland; Griechische Küche; Griechische Literatur; Kostas Charitos; Krimi; Kriminalroman; Linke; Obdachlosigkeit; Protest; Rechte; Verschwörung; Verschwörungstheorie; Widerstand; Zusammenhalt, Fachschema: Athen~Athen / Roman, Erzählung, Fachkategorie: Belletristik: Themen, Stoffe, Motive: Politik~Thriller / Spannung, Region: Athen, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Kriminalromane & Mystery: Polizeiarbeit, Thema: Entspannen, Text Sprache: ger, Originalsprache: gre, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Verlag: Diogenes Verlag AG, Länge: 185, Breite: 122, Höhe: 25, Gewicht: 314, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 276096625,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wem gehört Delivery Hero?
Delivery Hero gehört verschiedenen Investoren und Aktionären, da es ein börsennotiertes Unternehmen ist. Zu den größten Anteilseignern zählen unter anderem Naspers, Rocket Internet und Baillie Gifford. Diese Investoren haben Anteile an Delivery Hero erworben, um von seinem Wachstumspotenzial im Bereich der Lieferdienste zu profitieren. Somit gehört Delivery Hero indirekt den Aktionären, die Anteile an dem Unternehmen halten. Wer genau die Mehrheit der Anteile besitzt, kann sich jedoch je nach Aktienkurs und Transaktionen ändern. **
-
Was bedeutet Power Delivery?
Power Delivery bezieht sich auf eine Technologie, die es ermöglicht, elektrische Energie effizient und schnell zwischen Geräten auszutauschen. Sie ermöglicht es, verschiedene Geräte wie Laptops, Smartphones und Tablets über ein einziges Kabel aufzuladen. Durch Power Delivery können Geräte mit höherer Leistung schneller aufgeladen werden, da die Technologie die optimale Energiemenge für jedes Gerät anpasst. Dies führt zu einer effizienteren Energieübertragung und verkürzt die Ladezeiten erheblich. Power Delivery wird zunehmend in modernen elektronischen Geräten eingesetzt, um eine schnellere und effizientere Aufladung zu ermöglichen. **
-
Was bedeutet Mail Delivery System?
Das Mail Delivery System ist ein automatisches System, das E-Mails zustellt oder zurückweist, wenn Probleme bei der Zustellung auftreten. Es handelt sich um einen Mechanismus, der Fehlermeldungen generiert und an den Absender zurücksendet, wenn eine E-Mail nicht erfolgreich zugestellt werden kann. Das System informiert den Absender über mögliche Probleme wie falsche E-Mail-Adressen, überfüllte Postfächer oder temporäre Zustellungsprobleme. Durch das Mail Delivery System können Absender schnell über Probleme informiert werden und Maßnahmen ergreifen, um sicherzustellen, dass ihre E-Mails erfolgreich zugestellt werden. **
-
Wie bewirbt man sich als Spion beim Geheimdienst?
Die Bewerbung als Spion beim Geheimdienst ist ein äußerst vertraulicher Prozess, der normalerweise nicht öffentlich bekannt ist. Es gibt jedoch einige allgemeine Schritte, die man unternehmen kann, um Interesse zu bekunden. Dazu gehören das Recherchieren der Anforderungen und des Bewerbungsprozesses des Geheimdienstes, das Zusammenstellen eines aussagekräftigen Lebenslaufs und das Einreichen einer Bewerbung auf die offizielle Website oder das Kontaktaufnehmen mit dem Geheimdienst über vertrauenswürdige Kanäle. Es ist wichtig zu beachten, dass der Bewerbungsprozess streng vertraulich ist und möglicherweise zusätzliche Sicherheitsüberprüfungen und Interviews beinhaltet. **
Ähnliche Suchbegriffe für Targeted delivery
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.84,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.85,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Anti Targeted Attack Platform EDR Agent Add-OnKaspersky Anti Targeted Attack Platform EDR Agent Add-On – Erweiterter Schutz vor gezielten Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und gezielten Cyberbedrohungen ausgesetzt. Traditionelle Sicherheitslösungen stoßen hierbei oft an ihre Grenzen. Das Kaspersky Anti Targeted Attack Platform EDR Agent Add-On wurde entwickelt, um diesen Herausforderungen zu begegnen und bietet einen umfassenden Schutz vor fortschrittlichen Bedrohungen. Warum Kaspersky Anti Targeted Attack Platform EDR Agent Add-On? Dieses Add-On erweitert die Funktionalität der bestehenden Kaspersky Anti Targeted Attack Platform (KATA) und integriert fortschrittliche Technologien sowie globale Bedrohungsanalysen, um gezielte Angriffe in jeder Phase ihrer Ausführung zu erkennen und abzuwehren. Es fügt sich nahtlos in bestehende Sicherheitsstrategien ein und bietet IT-Sicherheitsteams die notwendigen Werkzeuge, um komplexe Bedrohungen effektiv zu identifizieren und darauf zu reagieren. Hauptmerkmale und Vorteile Erweiterte Netzwerkverkehrsanalyse: Überwachung des ein- und ausgehenden Datenverkehrs zur frühzeitigen Erkennung verdächtiger Aktivitäten. Verbesserte Sandboxing-Technologie: Ausführung verdächtiger Objekte in isolierten virtuellen Umgebungen zur Analyse ihres Verhaltens. Erweiterte Verhaltensanalyse: Identifizierung von Anomalien durch Vergleich mit typischen Verhaltensmustern. Integration mit Kaspersky Security Network (KSN): Echtzeitzugriff auf globale Bedrohungsinformationen zur Beschleunigung der Bedrohungserkennung. Zentrales Management: Einheitliche Verwaltung aller Sicherheitskomponenten über eine zentrale Konsole. Erweiterte Netzwerkverkehrsanalyse Durch den Einsatz zusätzlicher Sensoren, die Aktivitäten im Netzwerk und an Endpoints Ihrer Infrastruktur erkennen, können komplexe Bedrohungen noch schneller identifiziert werden. Die Plattform nutzt Intrusion Detection Systeme (IDS) und URL-Reputationsanalysen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Verbesserte Sandboxing-Technologie Verdächtige Objekte, die im E-Mail- und Internet-Datenverkehr erkannt werden, werden in eine isolierte virtuelle Umgebung weitergeleitet. Dort wird ihr Verhalten analysiert, um schädliche Aktivitäten frühzeitig zu identifizieren. Diese Methode ermöglicht die Erkennung von Bedrohungen, die herkömmliche Sicherheitslösungen umgehen könnten. Erweiterte Verhaltensanalyse Die Plattform erstellt typische Verhaltensmuster von Programmen und analysiert Abweichungen von diesen Mustern. Durch diese Anomalieerkennung können gezielte Angriffe identifiziert werden, selbst wenn sie bisher unbekannte Methoden verwenden. Integration mit Kaspersky Security Network (KSN) Die Nutzung von KSN ermöglicht den Zugriff auf Echtzeitinformationen über Bedrohungen aus der globalen Kaspersky-Wissensdatenbank. Dies beschleunigt die Reaktion auf neue Bedrohungen und reduziert das Risiko von Fehlalarmen. Zentrales Management Alle Sicherheitskomponenten können über eine zentrale Konsole verwaltet werden. Dies erleichtert die Administration, ermöglicht eine schnelle Reaktion auf Vorfälle und bietet einen umfassenden Überblick über den Sicherheitsstatus des Unternehmens.83,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Socken Smartwool Targeted CushionFür Ihren nächsten Lauf entscheiden Sie sich für Socken, die Ihnen maximalen Komfort bieten. Unsere Targeted Cushion Knöchelsocken sind dort gepolstert, wo Ihr Fuß es am meisten braucht, vorne und an der Ferse. Sie verfügen auch über weitere komfortable Eigenschaften wie Mesh-Zonen für mehr Atmungsaktivität, Virtually Seamless™ Zehen für zusätzlichen Komfort und eine Fersenschlaufe, um ein Verrutschen zu verhindern. Außerdem werden sie aus verantwortungsvoll gewonnener Merinowolle hergestellt, was sie von Natur aus geruchsresistent und temperaturregulierend macht. Die Technologien Indestructawool™ und Shred Shield™ sorgen dafür, dass diese Socken über die Kilometer hinweg halten.Indestructawool™ Technologie mit erweiterten Haltbarkeitszonen4 Degree™ Elite Unterstützungssystem für eine anpassbare und leistungsorientierte PassformMesh-Zonen für verbesserte AtmungsaktivitätVirtually Seamless™ zehen für mehr KomfortGewicht: 0.044 kgHerkunftsland: Vereinigte Staaten53% Merinowolle, 4...22,00 €*Versand: 8,99 €Sichere Weiterleitung zum Anbieter
-
Was ist der Mail Delivery Subsystem?
Der Mail Delivery Subsystem ist ein automatisches System, das für die Zustellung von E-Mails verantwortlich ist. Es überwacht den Versand von E-Mails und benachrichtigt den Absender, wenn eine E-Mail nicht zugestellt werden konnte. Es gibt verschiedene Gründe, warum eine E-Mail nicht zugestellt werden kann, zum Beispiel aufgrund einer falschen E-Mail-Adresse oder eines vollen Postfachs. **
-
Ist Power Delivery auf Dauer schlecht?
Nein, Power Delivery ist nicht schlecht auf Dauer. Es handelt sich um eine Technologie, die es ermöglicht, Geräte effizient und sicher aufzuladen. Solange die Geräte und Kabel den Power-Delivery-Standard unterstützen und ordnungsgemäß verwendet werden, sollte es keine negativen Auswirkungen auf die Lebensdauer der Geräte haben. **
-
Was bedeutet Smart Delivery bei Xbox?
Smart Delivery ist eine Funktion, die es ermöglicht, dass Spieler:innen ein Spiel nur einmal kaufen müssen und es dann auf verschiedenen Xbox-Konsolen spielen können. Das bedeutet, dass man beispielsweise ein Spiel auf der Xbox One kaufen kann und es dann auch auf der Xbox Series X/S spielen kann, ohne es erneut kaufen zu müssen. Dadurch wird sichergestellt, dass Spieler:innen immer die bestmögliche Version eines Spiels auf ihrer Konsole spielen können, ohne zusätzliche Kosten zu haben. **
-
Was ist ein Mail Delivery System?
Was ist ein Mail Delivery System? Ein Mail Delivery System ist ein System, das für die Zustellung von E-Mails verantwortlich ist. Es übernimmt die Aufgabe, E-Mails von einem Absender an einen oder mehrere Empfänger zu übertragen. Das System überprüft die Gültigkeit der E-Mail-Adressen, leitet die Nachrichten weiter und informiert den Absender über den Zustellungsstatus. Es sorgt dafür, dass die E-Mails sicher und zuverlässig zugestellt werden. Insgesamt gewährleistet das Mail Delivery System einen reibungslosen und effizienten E-Mail-Versand. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.